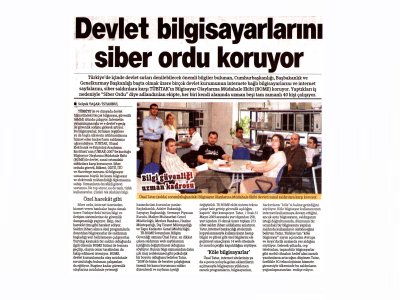
Türkiyede ve dünyada devlet hizmetindeki birçok bilgisayar, güvenlik tehdidi altında çalışıyor. İnternetin yaygınlaşmasıyla ve e-devlete geçiş ve güvenlik sorunu giderek artıyor. Bu bilgisayarlar, birtakım örgütlere ya da başka ülkelerin istihbaratlarına hizmet eden hackerların saldırısına uğrayabiliyor. TÜBİTAK, Ulusal Elektronik ve Kriptoloji Araştırma Enstitüsünün (UEKAE) 2007de kurduğu Bilgisayar Olaylarına Müdahale Ekibi (BOME) ile devlet, sanal ortamdaki saldırılara karşı korunuyor. Siber orduda görevli, Bilkent, ODTÜ, İTÜ ve Hacettepe mezunu 40 bilgisayar uzmanının büyük bir kısmı bilgisayar ve elektronik mühendisüği diplomasına sahip. Uzmanların öncelikli görevi savunma. Ne top atıyor, ne de tank, tüfek kullanıyorlar. Çünkü tek silahları bilgi.
Özel harekât gibi
Siber ordu, internet üzerinden hizmet veren bankalar başta olmak üzere Türkiyedeki bütün bilgi ve iletişim sistemlerine de güvenlik danışmanlığı yapıyor. Ekip, özel harekât timi gibi hareket ediyor. Saldın ihbarı alınca özel programlarla donatıları bilgisayarlar ile saldırının başladığı yeri belirlemeye çalışıyorlar. Yurtdışı kaynaklı bir saldırı olduğunda ilgili ülkenin BOME birimi ile temasa geçilip, olayın onlar tararından da takip edilmesi isteniyor. BOME, devlet kurumlarında olay müdahale sorumluluğu bulunan çalışanları da eğitiyor. Bugüne kadar güvenlik olaylarına müdahale yeteneği uzman kazandıran kurumlar şunlar: Başbakanlık, Adalet Bakanlığı, Sayıştay Başkanlığı, Sermaye Piyasası Kurulu, Maliye Muhasebat Genel Müdürlüğü, Merkez Bankası, Hazine Müsteşarlığı, Dış Ticaret Müsteşarlığı ve Tapu Kadastro Genel Müdürlüğü.
TR-BOME Sorumlusu Bilişim Güvenliği uzmanı Ünal Tatar, en dikkat çeken saldırının web sayfalarının içeriğinin değiştirilmesi olduğunu söylüyor. Bunun bilgi sızmasından daha çok imaj zedelenmesi gibi psikolojik bir boyutu olduğunu belirten Tatar, "2008de bizim de beraber çalıştığımız önemli bir kamu kurumuna saldırı düzenlendi ve sayfanın içeriği değiştirildi. TR-BOME ekibi sistemi tekrar çalışır hale getirip güvenlik açıldığını kapattı" diye konuşuyor. Tatar, 1 Ocak-31 Mayıs 2009 arasında yurt dışından 258, yurt içinden 15 olmak üzere toplam 273 siber saldırı ihbarı aldıklarını anlatıyor. Tatar, internet bankacılığı sitelerinin kopyalanmasıyla kullanıcılarının hesap bilgisi ve şifresi gibi özel bilgilerini ele geçirmeyi amaçlayan 14 web sitesinde de zararlı içeriğin kapatıldığını söylüyor.
Köle bilgisayarlar
Ünal Tatar, internet sitelerinin ya da e-posta yoluyla gelen eklentilerin açılmasıyla bilgisayara yüklenen zararlı programların, bilgisayarları, hackerların "köle"si haline getirdiğini söylüyor. Köle bilgisayar kullanıcısının interneti kullanmaya devam ettiğini, ancak aynı bilgisayarın, saldırganın isteği doğrultusunda, dünyanın bir ucundaki bir bilgisayara yapılan saldırıda kullanılıyor olabileceğini belirten Tatar, Türkiyenin "köle bügisayar" sayısı açısından Avrupa ve Asyada ilk sıralarda yer aldığını söylüyor. Gelecek yıllarda, cep telefonları, taşınabilir bilgisayarlar gibi mobil cihazları hedef alan zarariı yazılımların artacağını düşünen Tatar, özellikle 3G teknolojisinin hizmete girmesiyle ülkemizde bu saldırıların yoğunlaşmasından endişe ediyor.
(Hürriyet; 01.09.2009)